自社のセキュリティ対策が十分かどうか、客観的に証明するのは簡単なことではありません。近年、サプライチェーン全体を標的としたサイバー攻撃が増加する中、取引先からセキュリティ対策の状況について問われる機会が増えてきたと感じている企業も多いのではないでしょうか。
そうした背景のもと、国が新たに導入を進めているのが「SCS評価制度(サプライチェーン・サイバーセキュリティ評価制度)」です。本制度では、企業のサイバーセキュリティ対策状況が「★(星)」の数によって分かりやすく可視化されます。適切な評価を取得することは、自社のセキュリティレベルを示すだけでなく、取引先からの信頼獲得や他社との差別化という面でも大きな強みとなります。
第3回となる今回は、各★レベル(主に★3および★4)の違いや評価項目といった制度の具体像と、制度開始に向けて企業が今から進められる事前準備のステップについて分かりやすく解説します。
第1回ブログはこちら 【まず知っておきたい「SCS評価制度とは」】
第2回ブログはこちら【「SCS評価制度」中小企業に必要な理由と3つのメリット】
SCS評価制度における「★(星)」の段階とレベルごとの違い
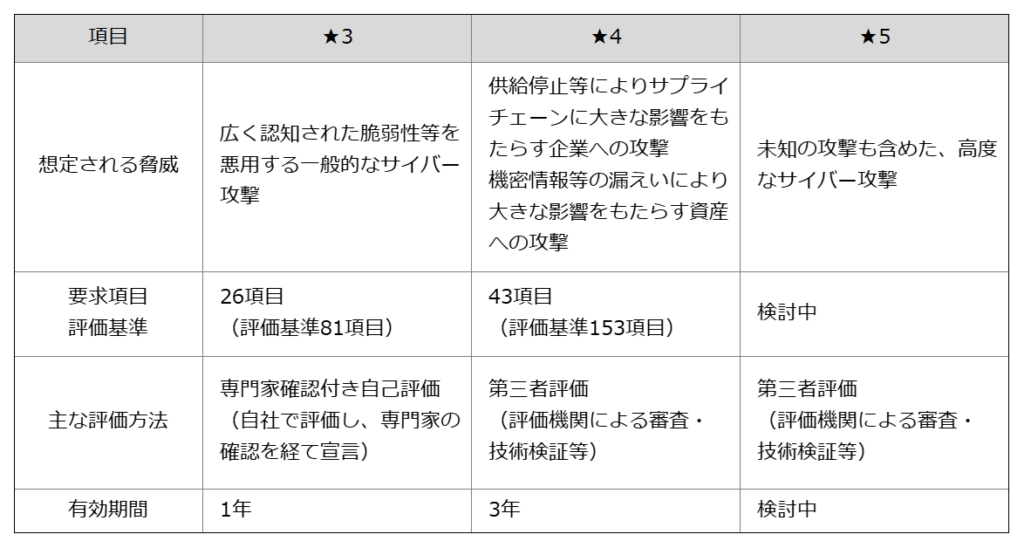
SCS評価制度は、企業のサイバーセキュリティ対策状況を「★3」「★4」「★5」の3段階で評価する制度です。それぞれ、想定される脅威のレベルや達成すべき基準が異なります。まずは制度の全体像と、段階ごとの具体的な基準について整理しておきましょう。
※参考:経済産業省(サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度))
※★1・★2は、本制度に先行する自己宣言制度「SECURITY ACTION」の取り組み目標です
★3評価(基本対策レベル)
★3は、サプライチェーンに関わるすべての企業が最低限実装しておくべき、基本的なセキュリティ対策や管理体制を評価するレベルです。組織におけるセキュリティ方針の策定や標準的な技術的対策の実施が求められ、要求事項は26件、評価基準項目は81項目設定されています。評価形態は自社での評価にセキュリティ専門家の確認と署名を得る「専門家確認付き自己評価」となり、有効期間は1年間(毎年更新が必要)です。
★4評価(高度管理レベル)
★4は、★3の基本対策をベースに、より高度なリスク管理やログの監視、インシデント発生時の迅速な対応といった強固な運用体制を評価するレベルです。★3の26件・81項目に17件の要求事項と72項目の評価基準が追加され、全体で43件の要求事項・153項目の評価基準で構成されます。専門の評価機関による審査を受ける「第三者評価」が必要となり、有効期間は3年間となります。
評価取得のポイント
評価を取得する際は、該当するレベルで定められたすべての評価基準項目を満たす必要があります。一部の項目のみのクリアでは評価が認定されないため、漏れのない対策が求められます。
また、評価の取得において必ずしも段階を踏む必要はありません。「まず★3を取得しなければ★4を申請できない」という制限はなく、自社のセキュリティ対策や体制が既に整っていれば、最初から直接★4の評価取得を目指すことも可能です。
評価される「7つの分類」と要求事項の概要
前章でご紹介した通り、★3では81項目、★4では153項目もの評価基準項目をクリアする必要があります。
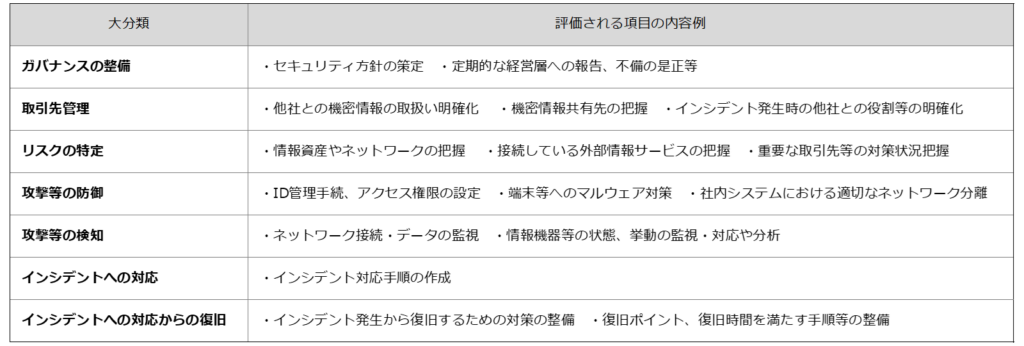
これらの評価基準項目は、国際的なサイバーセキュリティのフレームワークである「NIST CSF(Cyber Security Framework)」の6つの機能(※1)に対応した分類に、「取引先管理」を加えた計7つの分類に基づいています。
7つの分類の中に、複数の「要求事項」が配置され、さらにその下に153項目の評価基準項目が細かく紐づくという階層構造になっています。
※1 NIST CSFにおける機能:「統治(GV)」「識別(ID)」「防御(PR)」「検知(DE)」「対応(RS)」「復旧(RC)」
評価対象となる7つの大分類
1つの要求事項に対して細かなチェック基準が紐づく
たとえば「攻撃等の防御」という分類の中にある「アクセス管理」に関わる要求事項を見てみても、評価基準項目においては「多要素認証が有効化されているか」「退職者の不要なアカウントが削除されているか」「特権IDの管理ルールがあるか」といったように、実際の運用手順や設定状態にまで踏み込んだ複数の基準項目が用意されています。
このように、単に「セキュリティ対策ツールを導入しているか」といった表面的な確認にとどまらず、日々の運用手順、社内ルール、記録の保管、さらには取引先の管理に至るまで、7つの分類全体にわたって細やかに具現化された評価項目が網羅されているのが本制度の特徴です。
※なお、これらの要求事項や評価基準項目は、サイバー攻撃の手口や技術動向を踏まえて今後も定期的な見直しが想定されています。
現時点で公表されている要求事項と具体的な評価基準は、下記公式サイトの「資料ダウンロード」の「★3・★4要求事項及び評価基準」からダウンロードできます。
▽経済産業省-公式サイト/サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
SCS評価制度に向けて企業が今から準備できること
制度の本格開始に向けて、「自社では何から手を付ければよいのだろうか」と思われる方も多いかもしれません。大がかりな費用やシステム改修を伴う対応の前に、まずは自社内で無理なく進められる準備から着手していきましょう。
以下に、今すぐ取り組める4つのステップをご紹介します。
ステップ1:社内のIT資産の洗い出し(現状把握)
- 取り組むこと: 社内で利用しているパソコン、サーバー、システム、各種クラウドサービス(SaaSなど)をリストアップします。
- 準備のポイント: まずは「自社にどのようなIT資産が何台あるか」「誰がどのサービスを使っているか」を棚卸しし、可視化することがすべての基本となります。
ステップ2:SCS評価項目との比較(ギャップの確認)
- 取り組むこと: 公開されているSCS評価制度の基準と自社の現状を見比べ、実施できている対策と不足している対策を整理します。
- 準備のポイント: 最初からすべてを精密に分析しようとせず、まずは分かる範囲で「できていること・できていないこと」を仕分けて把握することを目指しましょう。
ステップ3:すぐできる基本対策の実施
- 取り組むこと: パスワード設定ルールの厳格化や、多要素認証(MFA)の有効化、不要なアカウントの削除などを行います。
- 準備のポイント: 高額なツールを導入しなくても、既存のシステムやサービスの標準設定を変更・徹底するだけでセキュリティレベルを向上させられる項目も多く存在します。
ステップ4:運用記録の確認と情報収集
- 取り組むこと: システムのログインログや運用の記録が確認できる状態にあるかをチェックし、あわせて制度の最新情報を収集します。
- 準備のポイント: 「社内ルールが実際に運用されているか」「第三者に記録を提示できるか」という視点を持ちつつ、IPA等の公式サイトから発信される最新情報を定期的に確認しておきましょう。
まとめ
SCS評価制度への早期対応は、自社のセキュリティ向上はもちろん、取引先からの信頼性向上や市場における競争力の確保にもつながる大きなチャンスです。
本制度は、2026年秋以降に具体例をまとめた評価用ガイドが公開され、2026年度末頃から★3・★4の運用が開始される予定です。そして運用開始以降、順次評価を取得した企業の公表が進められていきます(※★5は2026年度以降に検討予定)。制度開始に向けた動きが進む一方で、多岐にわたる評価基準を正しく理解し、自社だけで準備を進めていくのが難しいケースも少なくありません。
「何から手を付けていいかわからない」「自社の現状でどこまで対応できているか確認したい」という場合は、無理に社内だけで抱え込まず、外部の専門機関を頼るのも確実な選択肢です。
FRSでは、SCS評価制度に関する最新情報の共有から、自社の現状把握・ギャップ分析のフォロー、将来的な取得に向けた伴走サポートまで幅広くご相談を承っております。まずはお気軽にお問い合わせください。